Sosyal Mühendislik Saldırıları: Bilmeniz Gereken Taktikler
 05.10.2026

Sosyal mühendislik saldırıları, teknik güvenlik açıklarından çok insan davranışlarını hedefleyen siber tehditlerdir. Bu yazıda sosyal mühendisliğin ne olduğunu, en yaygın saldırı yöntemlerini, bu saldırıların nasıl fark edilebileceğini ve korunmak için alınabilecek temel önlemleri inceleyeceğiz.
Sosyal mühendislik nedir?
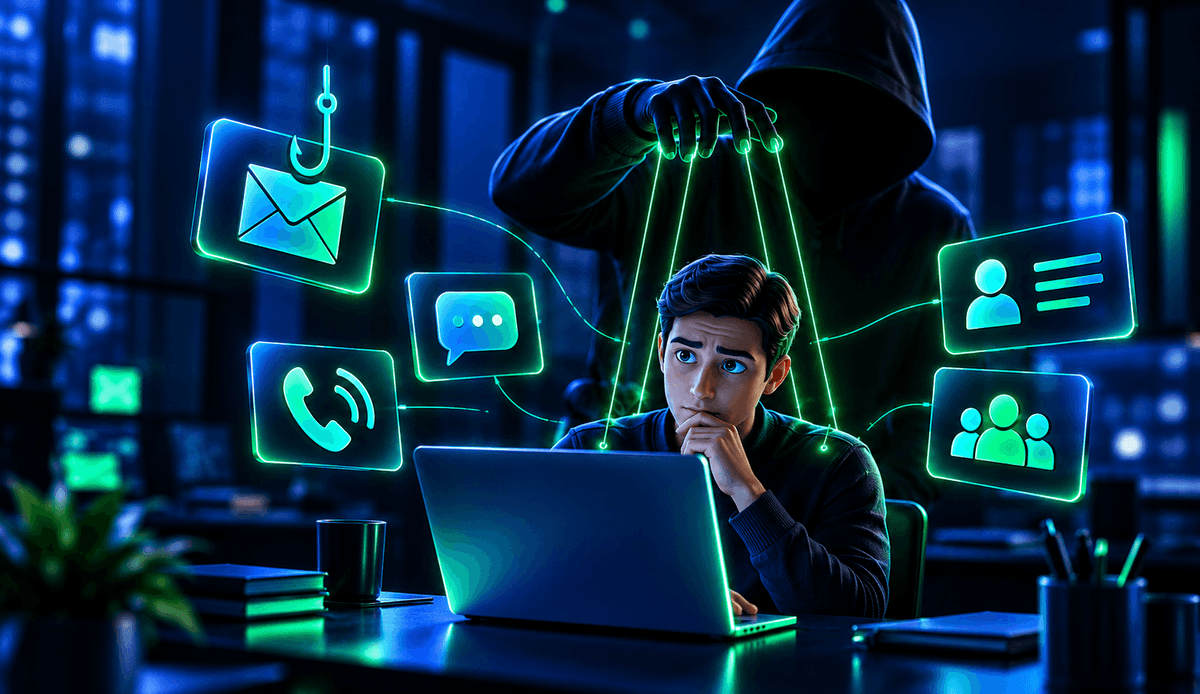
Sosyal mühendislik, kişileri belirli bilgileri paylaşmaya veya güvenlik açısından riskli işlemler yapmaya ikna etmeye dayanan saldırı yöntemlerinin genel adıdır. Saldırganlar çoğu zaman teknik bir açığı kullanmak yerine güven, merak, korku veya aciliyet gibi insan davranışlarından yararlanır.
Bu saldırılar e-posta, telefon görüşmesi, mesajlaşma uygulamaları veya sosyal medya gibi farklı kanallar üzerinden gerçekleştirilebilir. Bu nedenle yalnızca teknik güvenlik önlemleri yeterli olmayabilir.
Sosyal mühendislik saldırıları nasıl çalışır?
Sosyal mühendislik saldırılarında temel amaç, hedef kişinin normal şartlarda yapmayacağı bir işlemi yapmasını sağlamaktır. Bunun için saldırgan, kendisini güvenilir bir kişi veya kurum gibi gösterebilir ya da kişiyi hızlı karar vermeye yönlendirebilir.
Saldırılarda genellikle şu psikolojik unsurlardan yararlanılır:
- Güven: Tanınan bir kurum, yönetici veya hizmet sağlayıcı gibi görünmek.
- Aciliyet: Kişiye düşünmeden hareket etmesi gerektiği izlenimini vermek.
- Merak: Beklenmedik veya ilgi çekici bir içerikle etkileşim sağlamaya çalışmak.
- Korku: Hesabın kapatılacağı veya bir işlemin gerçekleşeceği gibi endişe oluşturmak.
- Otorite: Yetkili bir kişiyle iletişim kuruluyormuş algısı yaratmak.
Sosyal mühendislik saldırı türleri nelerdir?
Sosyal mühendislik farklı iletişim kanalları ve yöntemleri kullanılarak gerçekleştirilebilir. En sık karşılaşılan türler, saldırganın hedef kişiyle nasıl iletişim kurduğuna göre birbirinden ayrılır.
Phishing nedir?
Phishing, sahte mesaj veya e-postalar aracılığıyla kişilerin bilgi paylaşmasını ya da belirli bir bağlantıyla etkileşime girmesini sağlamaya çalışan saldırı türüdür. Mesajlar çoğu zaman gerçek bir kurumdan geliyormuş gibi hazırlanabilir.
Bir mesajın güvenilir görünmesi, gerçekten güvenilir olduğu anlamına gelmez. Özellikle beklenmeyen bağlantılar, kişisel bilgi talepleri ve olağan dışı aciliyet ifadeleri dikkatle değerlendirilmelidir.
Vishing nedir?
Vishing, telefon görüşmeleri üzerinden gerçekleştirilen sosyal mühendislik saldırılarını ifade eder. Saldırgan kendisini banka çalışanı, teknik destek personeli veya başka bir yetkili olarak tanıtabilir.
Telefon görüşmesinde karşı tarafın kimliğini doğrulamadan hassas bilgi paylaşmamak önemlidir. Şüpheli durumlarda görüşmeyi sonlandırıp kurumun resmi iletişim kanallarından ulaşmak daha güvenli bir yaklaşımdır.
Smishing nedir?
Smishing, SMS veya benzeri kısa mesaj servisleri üzerinden gerçekleştirilen phishing saldırılarıdır. Mesajlarda genellikle bir işlem, teslimat veya hesapla ilgili bilgilendirme yapıldığı izlenimi oluşturulabilir.
Mesajın tanıdık bir marka adı taşıması tek başına güvenilirlik göstergesi değildir. Özellikle beklenmeyen mesajlardaki bağlantılara karşı temkinli olunmalıdır.
Pretexting nedir?
Pretexting, saldırganın belirli bir senaryo oluşturarak karşısındaki kişiyi ikna etmeye çalışmasıdır. Saldırgan, iletişimin neden gerçekleştiğini açıklayan inandırıcı bir hikâye oluşturabilir.
Bu yöntemde saldırganın teknik becerisinden çok hazırladığı senaryonun inandırıcılığı önem kazanır. Bu nedenle kimlik ve yetki doğrulaması kritik bir güvenlik adımıdır.
Baiting nedir?
Baiting, kişiyi merak veya cazip bir fırsat üzerinden belirli bir etkileşime yönlendirmeyi amaçlar. Saldırının temelinde, hedef kişinin karşılaştığı içeriğin veya teklifin cazibesine güvenerek güvenlik kontrolünü atlaması bulunur.
Beklenmedik dosyalar, cihazlar veya dijital içerikler bu tür risklerin ortaya çıkmasına neden olabilir. Kaynağı bilinmeyen içeriklerle etkileşim kurmadan önce güvenilirliği kontrol etmek gerekir.
Sosyal mühendislik saldırıları nasıl anlaşılır?
Sosyal mühendislik saldırılarını fark etmek her zaman kolay değildir. Saldırganlar mesajlarını gerçek iletişimlerden ayırt edilmesi zor olacak şekilde hazırlayabilir.
Bununla birlikte bazı işaretler dikkatli olunması gerektiğini gösterebilir:
- Beklenmedik bir bilgi veya işlem talebi gelmesi.
- Mesajda olağan dışı bir aciliyet oluşturulması.
- Kişisel veya kurumsal bilgilerin istenmesi.
- Gönderici ile içerik arasında tutarsızlık bulunması.
- Beklenmeyen bağlantı veya dosya paylaşılması.
- Karşı tarafın kimlik doğrulamasından kaçınması.
- Güvenlik prosedürlerinin atlanmasının istenmesi.
Tek bir işaret saldırının kesin olarak kötü niyetli olduğunu göstermeyebilir. Ancak birden fazla şüpheli unsur bulunuyorsa iletişimi doğrulamak önemlidir.
Sosyal mühendislik saldırılarından nasıl korunulur?
Sosyal mühendisliğe karşı en önemli savunma, güvenlik farkındalığıdır. Kullanıcıların kendilerine ulaşan iletişimleri otomatik olarak doğru kabul etmek yerine kaynağını ve talebin mantıklı olup olmadığını değerlendirmesi gerekir.
Özellikle iş ortamında güvenlik prosedürlerinin açık olması, çalışanların şüpheli durumları bildirebileceği kanalların bulunması ve düzenli farkındalık çalışmaları yapılması riski azaltabilir.
Günlük kullanımda ise şu alışkanlıklar faydalı olabilir:
- Şüpheli bağlantıları açmadan önce kaynağını kontrol etmek.
- Hassas bilgileri doğrulanmamış kişilerle paylaşmamak.
- Beklenmeyen dosyalara karşı dikkatli olmak.
- Çok faktörlü kimlik doğrulamayı kullanmak.
- Hesaplarda güçlü ve benzersiz parolalar tercih etmek.
- Şüpheli iletişimleri ilgili kurumun resmi kanallarından doğrulamak.
- Kurumsal ortamda şüpheli olayları güvenlik ekiplerine bildirmek.
Sosyal mühendislikte insan faktörü neden önemlidir?
Siber güvenlik yalnızca yazılımlar, güvenlik duvarları veya şifreleme teknolojilerinden oluşmaz. İnsanların günlük kararları da güvenlik zincirinin önemli bir parçasıdır.
Bu nedenle sosyal mühendislik konusunda farkındalık oluşturmak, çalışanların ve bireysel kullanıcıların karşılaştıkları şüpheli durumları daha doğru değerlendirmesine yardımcı olur. Güvenlik kültürünün güçlenmesi, tek bir teknolojiye bağlı olmayan daha kapsamlı bir koruma yaklaşımı sağlar.
Sosyal mühendislik saldırıları, teknolojiden çok insan davranışlarını hedeflediği için farkındalık büyük önem taşır. Phishing, vishing, smishing ve pretexting gibi yöntemlerin ortak noktası güveni manipüle etmeleridir. Şüpheli iletişimleri doğrulamak ve güvenlik alışkanlıklarını güçlendirmek, bu risklere karşı önemli bir savunma oluşturur.