Sıfır Güven (Zero Trust) Güvenlik Modeli Nedir?
 24.09.2026

Sıfır Güven (Zero Trust), bir ağın veya kullanıcının yalnızca konumuna ya da geçmişteki erişimine bakarak güvenilir kabul edilmemesini temel alan güvenlik yaklaşımıdır. Bu yazıda Zero Trust modelinin ne olduğunu, nasıl çalıştığını, temel ilkelerini ve kullanım alanlarını inceleyeceğiz.
Sıfır Güven (Zero Trust) nedir?
Sıfır Güven (Zero Trust), güvenlik yaklaşımında “güven ama doğrula” yerine “asla varsayılan olarak güvenme, her erişimi doğrula” anlayışını benimser. Kullanıcı, cihaz veya uygulama daha önce doğrulanmış olsa bile erişim talepleri güvenlik politikalarına göre değerlendirilir.
Geleneksel güvenlik modellerinde kurumun iç ağı daha güvenilir, dış ağlar ise daha riskli kabul edilebilir. Zero Trust yaklaşımında ise ağın içinde veya dışında olmak tek başına güven göstergesi değildir.
Zero Trust nasıl çalışır?
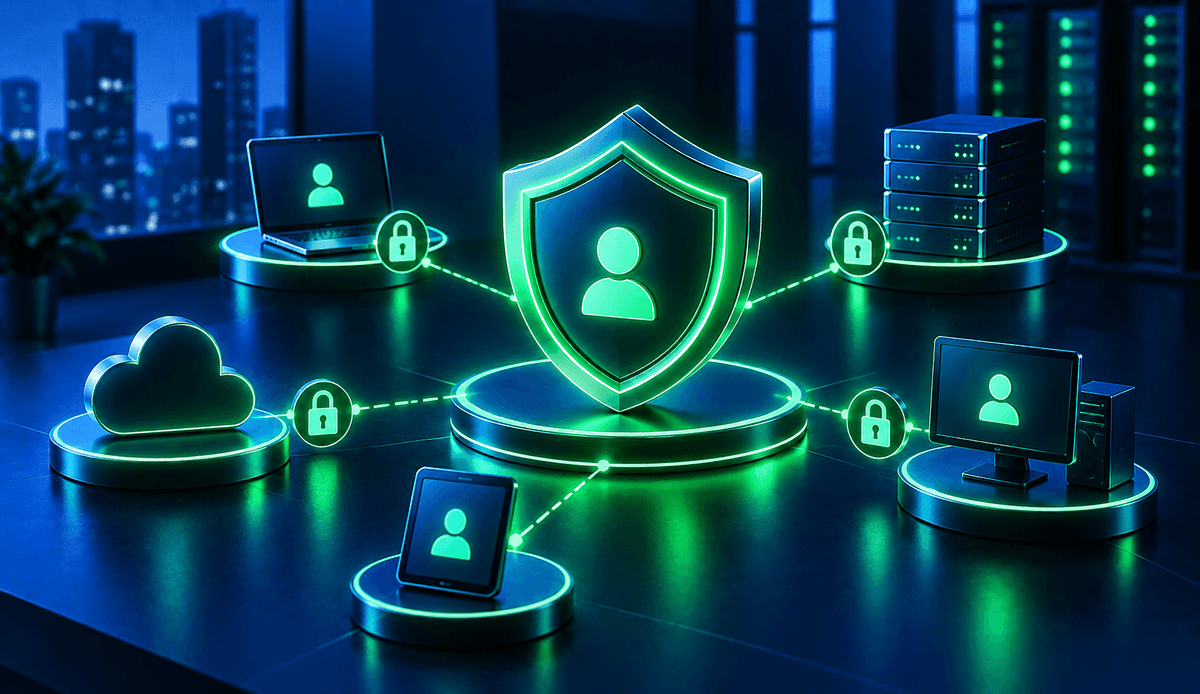
Zero Trust modelinde erişim, tek seferlik bir işlem olarak değerlendirilmez. Kullanıcının kimliği, cihazın durumu, erişmek istediği kaynak ve uygulanan güvenlik politikaları birlikte değerlendirilerek erişim kararı verilir.
Bu yaklaşımda kullanıcıya veya cihaza gereğinden fazla yetki verilmemesi önemlidir. Böylece bir hesabın veya cihazın güvenliği tehlikeye girdiğinde saldırganın diğer sistemlere erişimini sınırlandırmak mümkün olabilir.
Zero Trust güvenlik modelinin temel ilkeleri nelerdir?
Zero Trust belirli güvenlik prensipleri üzerine kuruludur. Bu prensipler, erişimin kontrol edilmesinden kullanıcı ve cihazların sürekli değerlendirilmesine kadar farklı güvenlik katmanlarını kapsar.
Her erişim isteği neden doğrulanır?
Bir kullanıcının daha önce doğrulanmış olması, sonraki tüm erişimlerinin otomatik olarak güvenli olduğu anlamına gelmez. Zero Trust modelinde erişim talepleri belirlenen koşullara göre yeniden değerlendirilir.
Kimlik doğrulama ve yetkilendirme süreçleri, kullanıcının hangi kaynağa erişmek istediği gibi bilgilerle birlikte ele alınabilir. Böylece erişim kararları daha kontrollü şekilde verilir.
En az ayrıcalık ilkesi nedir?
En az ayrıcalık ilkesi, kullanıcıların veya sistemlerin ihtiyaç duydukları kaynaklara yalnızca gerekli seviyede erişebilmesini ifade eder. Kullanıcıya sahip olduğu görev için gerekli olmayan geniş yetkilerin verilmesinden kaçınılır.
Bu yaklaşım, bir hesabın ele geçirilmesi durumunda oluşabilecek erişim alanını sınırlandırmaya yardımcı olur.
Örneğin:
- Bir çalışan yalnızca görevini yerine getirmek için ihtiyaç duyduğu uygulamalara erişebilir.
- Bir uygulama yalnızca çalışması için gereken sistem kaynaklarına ulaşabilir.
- Geçici erişimler belirli bir süreyle sınırlandırılabilir.
Kullanıcı ve cihaz güvenliği neden birlikte değerlendirilir?
Zero Trust yalnızca kullanıcı kimliğini kontrol etmekle sınırlı değildir. Erişim sırasında kullanılan cihazın güvenlik durumu da değerlendirilebilir.
Güncel olmayan, güvenlik politikalarını karşılamayan veya gerekli kontrollerden geçmeyen cihazların erişimi sınırlandırılabilir. Böylece kullanıcı hesabının güvenli olması tek başına yeterli bir kriter olmaktan çıkar.
Ağ trafiği neden izlenir?
Zero Trust yaklaşımında sistemlerde gerçekleşen erişim ve hareketlerin izlenmesi önemli bir yere sahiptir. Olağan dışı davranışların tespit edilmesi, güvenlik ekiplerinin olası tehditleri daha erken incelemesine yardımcı olabilir.
Bu nedenle erişim kayıtları, güvenlik olayları ve sistem aktiviteleri uygun politikalar doğrultusunda takip edilebilir.
Zero Trust ile geleneksel güvenlik modeli arasındaki fark nedir?
Geleneksel yaklaşımlarda kurum ağı içindeki kullanıcıların daha güvenilir olduğu varsayılabilir. Zero Trust ise ağın içinden gelen bir isteği otomatik olarak güvenilir kabul etmez.
Temel fark, güvenin ağ konumuna göre değil, doğrulama ve erişim politikalarına göre oluşturulmasıdır. Bu nedenle Zero Trust, uzaktan çalışma ve bulut hizmetlerinin yaygın olduğu ortamlarda farklı erişim senaryolarını değerlendirmeye uygun bir yaklaşım sunar.
| Geleneksel yaklaşım | Zero Trust yaklaşımı |
|---|---|
| Ağ konumu güven kararında önemli olabilir. | Ağ konumu tek başına güven göstergesi değildir. |
| İç ağdaki erişimler daha güvenilir kabul edilebilir. | Her erişim isteği doğrulanır. |
| Geniş erişim yetkileri verilebilir. | En az ayrıcalık ilkesi uygulanır. |
| Güvenlik ağı çevrelemeye odaklanabilir. | Kullanıcı, cihaz, uygulama ve kaynak birlikte değerlendirilir. |
Zero Trust hangi teknolojileri kullanır?
Zero Trust tek bir ürün veya teknoloji değildir. Farklı güvenlik teknolojilerinin birlikte kullanıldığı bir güvenlik yaklaşımıdır.
Kimlik ve erişim yönetimi, çok faktörlü kimlik doğrulama, cihaz güvenliği ve ağ erişim kontrolleri Zero Trust mimarisinin parçaları arasında yer alabilir.
Örneğin kullanılan sistemlere göre şu teknolojilerden yararlanılabilir:
- Kimlik ve Erişim Yönetimi (IAM): Kullanıcıların kimliklerini ve erişim izinlerini yönetir.
- Çok Faktörlü Kimlik Doğrulama (MFA): Parolanın yanında ek bir doğrulama yöntemi kullanır.
- Cihaz güvenliği: Kurumsal cihazların güvenlik durumunu kontrol etmeye yardımcı olur.
- Ağ erişim kontrolleri: Kullanıcıların ve cihazların hangi kaynaklara erişebileceğini belirler.
- Güvenlik izleme sistemleri: Erişimleri ve olağan dışı aktiviteleri takip etmeye yardımcı olur.
Zero Trust hangi alanlarda kullanılır?
Zero Trust farklı kurum ve teknoloji ortamlarında uygulanabilir. Özellikle kullanıcıların farklı konumlardan, cihazlardan ve uygulamalardan kurumsal kaynaklara eriştiği yapılarda erişim kontrollerinin yönetilmesine yardımcı olabilir.
Bulut servisleri, uzaktan çalışma sistemleri, kurumsal uygulamalar ve hibrit BT altyapıları Zero Trust yaklaşımının değerlendirilebileceği kullanım alanları arasında bulunur.
Zero Trust modelinin avantajları nelerdir?
Zero Trust, güvenlik kontrollerini yalnızca ağ sınırına bağlı olmaktan çıkararak kullanıcı, cihaz ve kaynak bazında erişim politikaları oluşturulmasına yardımcı olur.
Bu yaklaşımın sağlayabileceği bazı faydalar şunlardır:
- Gereksiz erişim yetkilerinin sınırlandırılmasına yardımcı olur.
- Ele geçirilen bir hesabın erişim alanının kontrol edilmesini destekler.
- Kullanıcı ve cihazların güvenlik durumunun birlikte değerlendirilmesini sağlar.
- Farklı konumlardan yapılan erişimler için daha kontrollü politikalar oluşturulmasına yardımcı olur.
- Erişim hareketlerinin izlenmesini ve güvenlik olaylarının incelenmesini destekler.
Zero Trust uygulanırken nelere dikkat edilmelidir?
Zero Trust uygulaması yalnızca yeni bir güvenlik ürünü satın almak anlamına gelmez. Kurumun mevcut kullanıcılarını, cihazlarını, uygulamalarını, verilerini ve erişim ihtiyaçlarını anlaması gerekir.
Erişim politikalarının doğru belirlenmesi de önemlidir. Gereğinden fazla kısıtlayıcı politikalar çalışanların iş süreçlerini zorlaştırabilir. Çok geniş yetkiler ise Zero Trust yaklaşımının temel amaçlarından biri olan erişimi sınırlandırma hedefini zayıflatabilir.
Bu nedenle uygulama aşamasında mevcut altyapının analiz edilmesi, erişim ihtiyaçlarının belirlenmesi ve politikaların düzenli olarak gözden geçirilmesi gerekir.
Zero Trust, güvenlik yaklaşımını ağ sınırlarının ötesine taşıyarak her erişimin doğrulanmasına ve gerekli yetkinin kontrollü şekilde verilmesine odaklanır. Kimlik, cihaz, uygulama ve erişim politikalarının birlikte değerlendirilmesi, modern BT ortamlarında daha kontrollü bir güvenlik yapısı oluşturulmasına yardımcı olabilir.